Google Authenticator
autorstwa Google LLC
4,2
- Bezpieczeństwo
- 100% Safe
- Kategoria
- Narzędzia
- Oceny
- 4,2
- Cena
- Free
- Pobierz
- 100.00M
Ta aplikacja jest bezpieczna, niezawodna i bezpłatna w instalacji. Możesz ją szybko pobrać bez ryzyka zainfekowania złośliwym oprogramowaniem.
Zrzuty ekranu
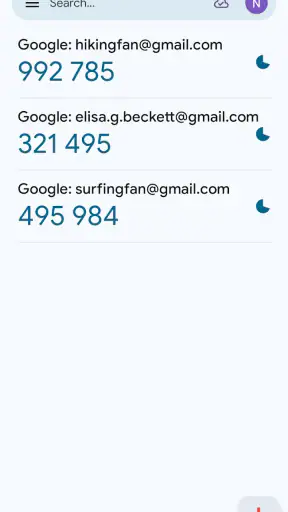
 Analiza autorstwa Getfullapps
Jeśli pojęcie weryfikacji dwuetapowej kojarzy Ci się z dodatkowym utrudnieniem przy logowaniu, Google Authenticator szybko pokazuje, po co właściwie istnieje. To niewielka aplikacja narzędziowa od Google LLC, która generuje jednorazowe kody potrzebne obok hasła. W moim odczuciu jej największą zaletą jest prostota: nie muszę czekać na wiadomość SMS ani otwierać skrzynki pocztowej, żeby potwierdzić, że to naprawdę ja.
Nie jest to menedżer haseł, centrum bezpieczeństwa ani aplikacja do odzyskiwania konta. Jej zadanie jest znacznie węższe i właśnie dlatego działa przekonująco. Po połączeniu z obsługiwaną usługą pokazuje krótki kod, który zmienia się regularnie. Wpisuję go podczas logowania i przechodzę dalej. Dla osoby zaczynającej przygodę z ochroną kont to jeden z prostszych sposobów na wykonanie pierwszego konkretnego kroku.
Co zobaczysz po uruchomieniu i czego oczekiwać
Po instalacji nie dostajesz długiego formularza ani rozbudowanego panelu ustawień. Najważniejszy ekran służy do przechowywania kodów dla poszczególnych kont. Na początku może być pusty, więc aplikacja nie zacznie samodzielnie chronić Twojej poczty, bankowości czy profilu społecznościowego. Najpierw trzeba włączyć weryfikację dwuetapową w konkretnej usłudze, a dopiero potem połączyć ją z generatorem kodów.
To rozróżnienie jest ważne, bo częsty błąd polega na zainstalowaniu aplikacji i oczekiwaniu, że ochrona włączy się automatycznie. Nie włączy się. Google Authenticator jest drugim elementem procesu, a nie usługą, która sama zmienia ustawienia wszystkich kont. W praktyce zaczynasz od wybranego serwisu, odnajdujesz w nim ustawienia bezpieczeństwa, wybierasz logowanie dwuetapowe z użyciem aplikacji uwierzytelniającej i dopiero wtedy przechodzisz do skanowania lub wpisania klucza.
W sklepie aplikacja należy do kategorii narzędzi. Jest bezpłatna i przeznaczona dla użytkowników od PEGI 3, co dobrze pasuje do jej charakteru: nie ma tu rozrywki, zakupów ani skomplikowanych funkcji dla zaawansowanych administratorów. Została wydana 21 marca 2012 roku, a jej obecność na rynku jest dziś bardzo wyraźna. Średnia ocena wynosi 4,2 na podstawie około 681 tysięcy ocen, a liczba instalacji przekroczyła 100 milionów.
Tak duża popularność nie oznacza jednak, że aplikacja rozwiązuje każdy problem z logowaniem. Ona generuje kody. Jeśli zgubisz telefon, skasujesz dane aplikacji albo nie przygotujesz sposobu awaryjnego dostępu, sama obecność Authenticatora nie zagwarantuje Ci wejścia na konto. Właśnie dlatego warto potraktować konfigurację jako mały proces bezpieczeństwa, a nie tylko szybkie zeskanowanie obrazka.
Instalacja i przygotowanie pierwszego konta
Po otwarciu aplikacji najrozsądniej jest od razu wybrać jedno konto, które naprawdę ma dla Ciebie znaczenie. Może to być poczta, profil z ważnymi dokumentami albo usługa, z której korzystasz zawodowo. Nie zaczynałbym od pięciu kont naraz. Przy pierwszej konfiguracji łatwiej zrozumieć cały schemat, gdy widzisz tylko jeden wpis i możesz spokojnie sprawdzić logowanie.
Artykuły, które warto przeczytać w następnej kolejności

Magic Tiles 3 zamienia krótką przerwę w próbę rytmu

WhatsApp rośnie dzięki rozmowom, które skupiają całe życie towarzyskie

Vehicle Masters nagradza cierpliwość i precyzję za kierownicą

Clash Royale pod presją: co się dzieje po błędzie, przerwaniu meczu i utracie połączenia

Amazon Zakupy: kiedy przyjedzie paczka? Śledzenie przesyłki w praktyce

Ludo King® i przyszłość planszówek na telefon: sama kostka już nie wystarczy
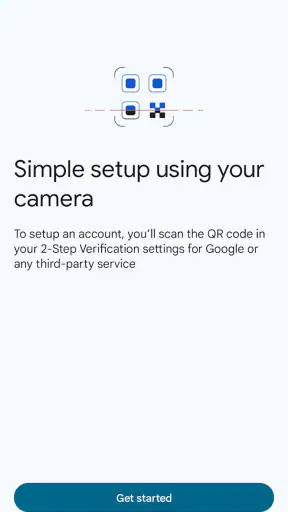
W ustawieniach wybranej usługi znajdź sekcję dotyczącą bezpieczeństwa i logowania. Nazwy mogą się różnić, ale szukaj opcji związanej z weryfikacją dwuetapową oraz aplikacją uwierzytelniającą. Serwis zwykle wyświetli kod QR albo tekstowy klucz konfiguracyjny. W Authenticatorze dodajesz nowe konto, a następnie skanujesz kod aparatem lub wpisujesz klucz ręcznie, jeśli skanowanie nie jest wygodne.
W tym miejscu przydaje się praktyczna ostrożność. Nie fotografuj kodu konfiguracyjnego na później i nie wysyłaj go komuś w wiadomości. To nie jest zwykły kod promocyjny, tylko element pozwalający generować kody dla danego konta. Jeśli konfigurujesz usługę na komputerze, a aplikację masz na telefonie, skanowanie ekranu jest zazwyczaj najwygodniejsze. Gdy kod QR jest na tym samym telefonie, ręczne przepisanie klucza może być mniej frustrujące niż próba pokazania go aplikacji z drugiego urządzenia.
Po dodaniu wpisu serwis poprosi o kod wyświetlony w aplikacji. Wpisz go bez spacji i zwróć uwagę, czy nadal jest aktualny. Kody czasowe zmieniają się, więc jeśli ekran zmieni się tuż przed zatwierdzeniem, użyj nowego. To jeden z tych momentów, w których nie warto klikać nerwowo kilka razy. Spokojne przepisanie aktualnego kodu zwykle wystarcza.
Pierwsze udane logowanie krok po kroku
Najbardziej satysfakcjonujący moment przychodzi przy następnym logowaniu. Najpierw wpisujesz hasło tak jak wcześniej, a potem usługa prosi o dodatkowy kod. Otwierasz Google Authenticator, odnajdujesz właściwy wpis i przepisujesz sześć cyfr widocznych przy koncie. Po zaakceptowaniu logowanie kończy się poprawnie. To właśnie jest pierwsza meaningful success: widzisz, że drugi etap nie jest teorią, tylko działającą barierą dla osoby, która znałaby samo hasło.
Dobrym codziennym scenariuszem jest logowanie do poczty na pożyczonym komputerze. Hasło może zostać przejęte przez złośliwe oprogramowanie albo ujawnione podczas wycieku, ale dodatkowy kod z telefonu utrudnia wejście na konto. Oczywiście nie zastępuje to mocnego, unikalnego hasła ani ostrożności na obcych urządzeniach. Daje jednak drugą warstwę, której napastnik nie otrzymuje razem z samym hasłem.
Warto od razu sprawdzić, czy w usłudze można wygenerować kody zapasowe lub dodać inną metodę odzyskiwania. Nie przechowuj ich wyłącznie w tym samym telefonie. Jeśli urządzenie zostanie zgubione, uszkodzone albo wyzerowane, zapasowy sposób dostępu może być ważniejszy niż sama aplikacja. To nie jest wada konkretnego programu, tylko konsekwencja używania telefonu jako klucza do konta.
Jeżeli masz kilka kont, dodawaj je pojedynczo i po każdym dodaniu wykonuj próbne logowanie. Dzięki temu od razu wiesz, który wpis odpowiada której usłudze. Przy podobnych nazwach łatwo pomylić konto prywatne z firmowym, zwłaszcza gdy konfigurujesz wiele profili jednego dostawcy. Czytelne nazwy i porządek w aplikacji są małym szczegółem, ale oszczędzają czas w chwili, gdy naprawdę musisz szybko się zalogować.
Najczęstsze pomyłki i sposoby ich uniknięcia
Najczęściej użytkownik wpisuje kod do niewłaściwego konta albo próbuje użyć starego kodu. Jeśli logowanie nie działa, sprawdź nazwę wpisu, przepisz aktualnie widoczne cyfry i upewnij się, że telefon ma poprawnie ustawiony czas. Kody czasowe opierają się na zgodności czasu urządzenia z usługą. Nawet niewielkie rozjechanie zegara może sprawić, że prawidłowo przepisany kod zostanie odrzucony.
Druga pomyłka dotyczy usuwania wpisu. Skasowanie konta z aplikacji nie musi wyłączyć weryfikacji dwuetapowej po stronie serwisu. Możesz więc usunąć kod z telefonu, a następnie odkryć, że konto nadal żąda dodatkowego potwierdzenia. Zanim usuniesz wpis, wyłącz tę metodę w ustawieniach konkretnej usługi albo przygotuj alternatywny sposób logowania. Nie traktuj usunięcia wpisu jako wyłączenia ochrony konta.
Trzeci problem pojawia się przy zmianie telefonu. Sama instalacja aplikacji na nowym urządzeniu nie zawsze odtworzy wszystkie skonfigurowane konta. Przed przeprowadzką sprawdź dostępne w aplikacji opcje przenoszenia lub eksportu i wykonuj je tylko wtedy, gdy rozumiesz, co zostanie przeniesione. Następnie przetestuj logowanie na nowym telefonie, zanim wyczyścisz stary. To konkretny krok, który może uchronić Cię przed wielogodzinnym odzyskiwaniem kont.
Warto też pamiętać, że kod z aplikacji nie jest tym samym co powiadomienie zatwierdzane jednym dotknięciem. Authenticator nie zastępuje każdej metody drugiego składnika. Jeśli usługa oferuje klucz sprzętowy, passkey albo potwierdzenie na innym urządzeniu, wybór zależy od Twoich potrzeb. Generator kodów jest wygodny i szeroko obsługiwany, ale wymaga ręcznego przepisania cyfr oraz pilnowania telefonu.
Gdzie aplikacja wypada lepiej, a gdzie przegrywa z alternatywami
W porównaniu z kodami SMS Google Authenticator ma ważną przewagę: nie musisz czekać na wiadomość ani polegać na zasięgu sieci komórkowej w chwili logowania. Kod powstaje w aplikacji, więc przy codziennym użyciu jest szybki i przewidywalny. To szczególnie wygodne podczas podróży, w miejscach ze słabym sygnałem albo wtedy, gdy wiadomości tekstowe docierają z opóźnieniem.
SMS bywa jednak łatwiejszy dla osoby, która nie chce zarządzać aplikacją i procedurą przenoszenia. Jeżeli konfigurujesz ochronę dla kogoś, kto często zmienia telefon, gubi urządzenia lub nie korzysta swobodnie z ustawień konta, dodatkowa aplikacja może początkowo zwiększyć liczbę pytań. W takim przypadku warto najpierw wyjaśnić, gdzie znajduje się kod i co zrobić po zmianie telefonu.
W porównaniu z rozbudowanymi menedżerami uwierzytelniania Authenticator jest bardziej skupiony. Nie oczekuję od niego organizowania haseł, notatek czy współdzielenia danych rodzinnych. To zaleta, jeśli chcesz tylko generować kody bez budowania całego systemu zarządzania tożsamością. Jeśli natomiast zależy Ci na synchronizacji wielu elementów bezpieczeństwa między urządzeniami, inne rozwiązanie może lepiej pasować do Twojego sposobu pracy.
Klucze sprzętowe i nowsze metody logowania mogą oferować jeszcze mocniejszą ochronę przed niektórymi atakami phishingowymi, ale wymagają dodatkowego urządzenia albo zgodności po stronie usługi. Authenticator pozostaje rozsądnym kompromisem między bezpieczeństwem, dostępnością i kosztem. Jest darmowy, działa na telefonie, a jego obsługa nie wymaga wiedzy technicznej, choć odzyskiwanie dostępu trzeba zaplanować samodzielnie.
Praktyczne wskazówki dla osób, które chcą używać go bez stresu
Ja zaczynam od najważniejszego konta, zapisuję awaryjny sposób dostępu w bezpiecznym miejscu i dopiero później dodaję kolejne usługi. Taki porządek ogranicza ryzyko, że podczas jednej chaotycznej sesji pomylę kody albo usunę coś przed sprawdzeniem. Po każdej zmianie telefonu wykonuję test logowania, zanim oddam stare urządzenie, zresetuję je lub przekażę innej osobie.
Drugą dobrą praktyką jest rozdzielenie telefonu od informacji awaryjnych. Jeśli kod zapasowy znajduje się wyłącznie w aplikacji na tym samym urządzeniu, utrata telefonu pozbawia Cię obu elementów naraz. Nie zapisuj takich danych w przypadkowej notatce bez ochrony, ale wybierz miejsce, do którego rzeczywiście będziesz mieć dostęp w sytuacji awaryjnej.
Trzecia wskazówka dotyczy porządkowania wpisów. Gdy dodajesz kilka kont, nie zakładaj, że rozpoznasz je po samym adresie. Poświęć chwilę na sprawdzenie, czy nazwa usługi i konto są opisane jednoznacznie. To szczególnie istotne przy pracy z wieloma profilami, bo pomyłka nie musi oznaczać awarii aplikacji; możesz po prostu podać prawidłowy kod wygenerowany dla innego konta.
Jeśli telefon jest współdzielony albo często odblokowany przez inne osoby, zastanów się, czy sam model ochrony odpowiada Twojej sytuacji. Kod widoczny na ekranie telefonu może być dostępny dla kogoś, kto ma fizyczny dostęp do urządzenia. Wtedy warto rozważyć dodatkowe zabezpieczenia telefonu i alternatywną metodę uwierzytelniania oferowaną przez usługę.
Dla kogo to dobry wybór, a kto powinien poszukać czegoś innego
Najbardziej poleciłbym tę aplikację osobie, która chce szybko włączyć weryfikację dwuetapową bez płacenia i bez uczenia się rozbudowanego systemu. Sprawdzi się przy poczcie, kontach zawodowych i usługach, które obsługują standardowe kody generowane przez aplikację. Jest też dobrym wyborem dla kogoś, kto często loguje się w podróży i nie chce zależeć od wiadomości SMS.
Nie będzie idealna dla osoby oczekującej automatycznego odzyskiwania kont, synchronizacji wszystkiego bez żadnej konfiguracji albo logowania bez przepisywania kodu. Jeśli priorytetem jest maksymalna odporność na phishing, warto sprawdzić, czy dana usługa obsługuje klucz sprzętowy lub passkey. Jeśli priorytetem jest wspólne zarządzanie dostępem w rodzinie czy firmie, bardziej rozbudowane narzędzie może zaoferować wygodniejsze funkcje organizacyjne.
Podoba mi się, że aplikacja nie próbuje być czymś więcej, niż potrzebuję do generowania kodów. Jej prostota skraca drogę od instalacji do pierwszego udanego logowania, ale wymaga od użytkownika odpowiedzialności za kopię zapasową i zmianę telefonu. To uczciwy kompromis: mniej funkcji oznacza mniej elementów do poznania, lecz także mniej pomocy, gdy coś pójdzie nie tak.
Google Authenticator ma średnią 4,2 i ponad 100 milionów instalacji, więc trudno uznać go za niszowe narzędzie. Dla mnie ważniejsze od samej skali jest to, że jego podstawowy scenariusz jest jasny: włączasz dodatkową ochronę w usłudze, łączysz konto z aplikacją i wpisujesz zmieniający się kod przy logowaniu. Jeśli wykonasz konfigurację spokojnie oraz przygotujesz metodę awaryjną, otrzymujesz prosty i praktyczny element ochrony codziennych kont.
Moja rekomendacja jest pozytywna, ale świadoma ograniczeń. Zainstalowałbym ją komuś, kto chce odejść od SMS-ów i zacząć korzystać z drugiego składnika bez kosztów. Przed rozpoczęciem przygotowałbym jednak plan na zgubiony telefon, zmianę urządzenia i błędnie usunięty wpis. Wtedy aplikacja spełnia swoją rolę bardzo dobrze: nie komplikuje bezpieczeństwa bardziej, niż trzeba, a jednocześnie sprawia, że samo hasło przestaje być jedyną ochroną konta.
W sklepie znajdziesz ją jako Google Authenticator, a jej twórcą jest Google LLC. Po instalacji nie szukaj efektownego pulpitu ani rozbudowanych samouczków. Wybierz jedno ważne konto, przejdź przez konfigurację w jego ustawieniach bezpieczeństwa, wpisz pierwszy kod i wykonaj próbne logowanie. Ten prosty początek najlepiej pokazuje, czy taki sposób ochrony pasuje do Twoich przyzwyczajeń.
Zalety
- Działa bez połączenia z internetem po skonfigurowaniu kont.
- Generuje kody szybko i bez opłat za wiadomości SMS.
- Obsługuje wiele kont z różnych usług w jednej aplikacji.
- Umożliwia synchronizację kodów z kontem Google.
- Prosty interfejs nie obciąża baterii ani pamięci telefonu.
Wady
- Utrata telefonu może utrudnić odzyskanie dostępu bez kodów zapasowych.
- Przenoszenie kont na nowe urządzenie wymaga dodatkowej konfiguracji.
- Nie oferuje rozbudowanych funkcji zarządzania hasłami.
- Synchronizacja w chmurze może budzić obawy dotyczące prywatności.
- Niektóre usługi wymagają ręcznego wpisania klucza konfiguracyjnego.
Często zadawane pytania dotyczące Google Authenticator
Czym jest Google Authenticator i do czego służy?
Google Authenticator to aplikacja do generowania jednorazowych kodów weryfikacji dwuetapowej. Po połączeniu jej z kontem lub usługą wyświetla sześciocyfrowe kody, które zmieniają się zwykle co kilkadziesiąt sekund. Kod należy wpisać podczas logowania, dzięki czemu samo hasło nie wystarczy osobie próbującej uzyskać dostęp do konta.
Czy Google Authenticator działa bez połączenia z internetem?
Tak, Google Authenticator może generować kody również bez aktywnego połączenia z internetem i siecią komórkową. Jest to jedna z jego największych zalet, ponieważ aplikacja korzysta z wcześniej skonfigurowanego mechanizmu synchronizacji czasu. Internet może być potrzebny podczas dodawania konta, skanowania kodu QR albo przywracania danych z kopii zapasowej, ale samo generowanie kodów działa offline.
Jak przenieść konta Google Authenticator na nowy telefon?
Przeniesienie kont jest możliwe na kilka sposobów, zależnie od używanej wersji aplikacji i ustawień konta Google. W aplikacji można skorzystać z funkcji eksportu i importu kont za pomocą kodu QR. Nowsze wersje mogą także synchronizować kody z kontem Google. Przed usunięciem aplikacji ze starego telefonu warto sprawdzić, czy wszystkie konta zostały poprawnie przeniesione.
Co zrobić, jeśli zgubię telefon z zainstalowanym Google Authenticator?
Utrata telefonu nie musi oznaczać trwałej utraty dostępu do kont, ale sytuacja zależy od konfiguracji aplikacji i dostępnych metod odzyskiwania. Warto użyć zapisanych kodów zapasowych, alternatywnego numeru telefonu, zaufanego urządzenia lub procedury odzyskiwania konkretnej usługi. Jeśli kody były synchronizowane z kontem Google, można spróbować przywrócić je na nowym urządzeniu po zalogowaniu.
Czy Google Authenticator jest bezpieczny i czy obsługuje wszystkie konta?
Google Authenticator zapewnia dodatkową warstwę ochrony, ponieważ generuje kody jednorazowe niezależne od hasła. Obsługuje wiele popularnych usług, nie tylko konta Google, o ile dana usługa wspiera standard TOTP i pozwala skonfigurować aplikację uwierzytelniającą. Bezpieczeństwo zależy również od ochrony telefonu, konta Google, kodów zapasowych oraz ostrożności podczas udostępniania kodów QR.
Przeczytaj o Google Authenticator w swoim języku

Google Authenticator
Ta witryna zawiera niezależne informacje o aplikacjach innych firm i nie jest powiązana z żadną z prezentowanych tu aplikacji ani nie jest ich właścicielem, deweloperem czy dystrybutorem. Nazwy aplikacji, logotypy i znaki towarowe należą do ich właścicieli. Dane dewelopera podano w celach informacyjnych. Skontaktuj się bezpośrednio z deweloperem za pośrednictwem adresu accounts-support@google.com, odwiedź stronę https://support.google.com/accounts/bin/answer.py?hl=en&answer=1066447 lub zapoznaj się z jego http://www.google.com/policies/privacy.